工程施工投标标书怎么防泄露?2026 年选型干货
快速答案:工程施工标书防泄露,2026年的选型逻辑已经变了。暗标评审全面推行后,技术标里任何一个能识别投标人身份的字眼都可能导致废标,标书从“别被对手看到”升级为“别让评委认出你是谁”。同时,标书泄露的最大风险不在开标现场,而在编制标书的那台电脑上,报价Excel被微信转发、技术方案被U盘拷走、投标专员离职前批量导出文件。
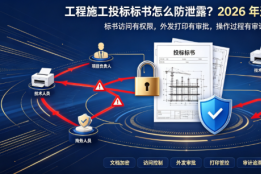
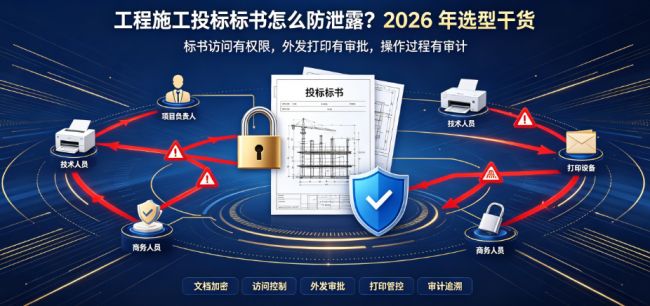
安企神软件的选型思路是:标书文件在编制终端上自动加密,离开公司环境即失效;外发必须走审批,发给了谁、发了什么全程留痕;U盘和截屏管控堵住物理出口。
2026年工程施工标书防泄露的两个新变量
选型之前,先看清今年和往年不一样的地方。两个变量直接改变了“防泄露”的定义。
变量一:暗标评审让“内容泄露”变成了“身份泄露”。贵州、山西、济南等地2026年起陆续推行暗标评审,技术标不得出现投标人名称、LOGO、公章、人员姓名,甚至连“自有专利名称”“专属施工工法”“企业特有标识”都被列为隐性身份线索,违规直接按无效标或零分处理。这意味着标书防泄露不只是防对手偷看,还要防自己人在文件里“留名”。一份技术方案里残留了上一版的项目经理姓名,或者文档属性里带着公司名称,开标时系统自动脱敏检测就能查出来。
变量二:泄密出口从“纸质打印店”转移到了“电子终端”。过去标书泄露的经典场景是打印店硬盘留存副本、废纸篓里翻出报价单。现在标书全程电子化编制,风险跟着转移到了投标专员的电脑上:报价Excel通过微信发给“自己”再转给同事、技术方案用个人邮箱发回家加班、U盘拷走全套标书留给下一任。电子招投标平台本身的CA加密解决的是“上传之后”的安全,编制过程中的终端安全,平台管不了。
选型第一项:终端加密,标书文件“带不走、打不开”
工程施工标书的文件构成很固定:报价Excel(商务标核心)、技术方案Word/PDF(施工组织设计)、资质证明扫描件。这三类文件在编制阶段必然以明文形式存在于投标专员的电脑上,选型的第一个判断标准是:这些文件在离开这台电脑后,还能不能打开。
安企神软件的透明加密功能,对指定类型和指定目录的文件自动加密。配置要点:
• 加密范围:投标部门电脑上的Excel、Word、PDF文件纳入自动加密策略,覆盖报价表、技术方案、资质文件。 • 使用体验:投标专员在授权电脑上打开、编辑、保存标书文件,操作和普通文件完全一致。加密在后台自动完成,不改变编制习惯。 • 防护效果:标书文件一旦被拷贝到U盘、通过微信发到外部、上传到个人网盘,离开授权环境后自动变成乱码,打开即报错。
这一步解决的是最基础的泄露路径:文件被带出去了,但打不开。对手拿到一个乱码文件,等于没拿到。
选型第二项:外发审批,发给谁、发什么、谁批的全程留痕
标书编制过程中,正常外发是刚需:报价表要发给商务经理审核、技术方案要发给项目负责人确认、资质文件要发给联合体合作方。堵死外发不现实,选型要看的是外发能不能走可控通道。
安企神软件的外发审批功能,把“往外发”这个动作纳入流程:
配置逻辑:
• 投标专员尝试通过微信、邮件、网盘等渠道发送加密的标书文件时,系统自动拦截并弹出外发申请。 • 申请中包含文件名称、接收方、发送渠道、事由。提交后由投标负责人或指定审批人处理。 • 审批通过后,系统生成解密后的受控副本,可限定打开次数和有效期。审批拒绝则文件保持加密状态。 • 所有外发申请和审批记录自动存档,可按人员、文件、时间检索。
工程施工场景的特殊考虑:联合体投标或分包场景下,部分标书内容需要向合作方开放。安企神支持对合作方邮箱或域名设置白名单,发给白名单内对象的标书文件走简化流程或自动放行;发给非白名单对象的,强制审批。既不影响正常协作,又不给“发给不该发的人”留口子。
选型第三项:U盘和截屏管控,堵住加密覆盖不到的出口
文件加密管的是“文件被拷走后打不开”,但有两种方式可以绕过文件本身:U盘直接拷贝明文(如果策略没覆盖),以及截屏拍照。
U盘管控:安企神可以按部门设置U盘权限。投标部门的U盘策略设为仅读取或禁用,投标专员无法把标书文件拷到个人U盘带走。如果确实需要拷贝给合作方或现场使用,只能使用公司登记的专用加密U盘,普通U盘插上无法写入。
截屏管控与屏幕水印:对投标终端开启截屏管控,打开加密标书文件时,微信截图或系统截屏工具无法捕捉内容,或截取后窗口变黑。同时开启屏幕水印,水印包含操作人姓名和工号。即使有人用手机拍摄屏幕,照片上的水印也能追溯到人。
选型第四项:操作审计与离职风险,投标专员的异常行为要能看见
工程施工投标有个特殊风险:投标专员掌握全套报价和技术方案,一旦离职去了竞品或去了“帮忙”的另一家公司,带走的可能不止一份标书。
安企神记录投标终端上的文件操作全量日志:谁、什么时间、对哪个标书文件、做了什么(复制/外发/打印/截屏尝试)。管理员可设置敏感操作告警规则,例如:
• 单个账号在短时间内批量复制标书文件; • 非工作时间访问报价目录; • 多次触发外发申请被拒后继续尝试。
离职交接时,一键导出该人员在职期间的完整操作记录,核查是否存在异常拷贝行为。告警和审计的价值不在于“抓住人”,而在于让想带走的人知道“有记录”。
选型对照表:工程施工标书防泄露的最小可用配置
| 配置项 | 针对的泄露路径 | 工程施工场景落地要点 |
|---|---|---|
| 透明加密(Excel/Word/PDF) | U盘拷贝、微信外发后仍可打开 | 投标部门自动加密,编制体验不变 |
| 外发审批+白名单 | 微信/邮件直接发出 | 联合体合作方走白名单,其余强制审批 |
| U盘权限管控 | U盘拷贝带走 | 投标部门设为只读或禁用,专用U盘例外 |
| 截屏管控+屏幕水印 | 截图、手机拍照 | 加密文件截屏变黑,水印带姓名工号 |
| 文件操作审计+离职告警 | 离职前批量导出 | 批量复制、非工作时间访问触发告警 |
FAQ:工程施工投标负责人最关心的两个问题
Q:安企神的加密会不会影响标书上传到公共资源交易平台?
结论:不影响。安企神的透明加密管的是标书文件在编制终端上的状态。投标专员完成标书编制后,通过交易平台指定的制作软件生成加密投标文件(.SXSTF、.bdzf等格式)并上传,这个过程走的是平台自己的CA加密通道。安企神加密的是编制阶段的源文件(报价Excel、技术方案Word),不干预平台上传流程。上传用的加密投标文件是平台软件生成的独立文件,两者互不冲突。
Q:暗标评审要求技术标不能出现公司名称,安企神能帮忙检查吗?
结论:安企神不直接做内容脱敏检查,但能管住“修改后的版本不被旧版本覆盖或泄露”。暗标脱敏需要投标专员在编制阶段主动处理文档属性、页眉页脚、批注中的身份信息。安企神的文件操作审计可以辅助追踪:技术标文件从创建到定稿经历了哪些修改、有没有旧版本被复制到其他位置。建议将“脱敏检查”纳入编制流程的强制节点,配合安企神的敏感词告警功能,对包含公司名称、人员姓名的文件操作触发提醒。真正的脱敏动作仍需人工完成,但工具能降低“忘了删”的风险。
作者:婵婵,企业信息安全顾问
更新时间:2026年11月
【免责声明】此文内容为广告或转载宣传资讯,相关素材由广告主提供,与本网无关。仅供读者参考并请自行核实相关内容!